Una nueva amenaza importante está dirigida a los usuarios diarios de computadoras al ocultar un programa peligroso, parece un instalador real del grupo Microsoft. Este programa malicioso, conocido como Oyster (o, a veces, escoba), es el secreto del secreto de los ciberdelincuentes y del acceso a largo plazo al acceso a largo plazo. El equipo de asesoramiento Blackpoint Cyber de Security Group ve activamente la campaña extendida y compartió sus datos con hackread.com.
Cómo funciona el ataque
Los atacantes utilizan un truco de dos partes para que los usuarios del motor de búsqueda descarguen sus archivos maliciosos. En primer lugar, utilizan el envenenamiento de SEO para descargar páginas falsas y ocupar altos niveles en los resultados de búsqueda. En segundo lugar, utilizan anuncios maliciosos, lo que significa que la gente tiene que pagar por los anuncios maliciosos que aparecen cuando descargan «grupos». Después de todo, muchas personas creen que creen en los primeros resultados.
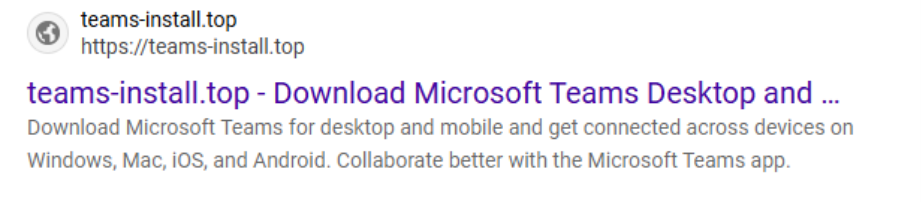
Si hace clic en uno de estos enlaces falsos, es un sitio web liviano. Fue uno de los dominios observados. teams-install.top. Una vez allí, descargará un archivo llamado MsteamSsetup.exe.
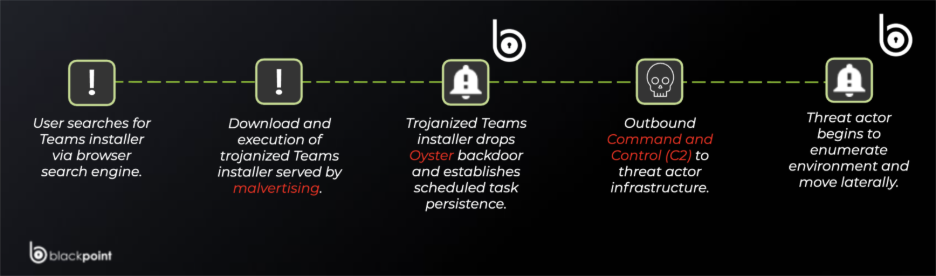
Los evaluadores provinciales revelaron que los delincuentes también firmaron instaladores falsos sin certificados, 4. Empresas proporcionadas por compañías como State OY y Network Risk Management Inc. Cuando ejecuta este archivo, la ostra se instala silenciosamente en la parte posterior y el programa del equipo de Microsoft también puede generar sospechas.
Ostra: espía invisible
Oyster Command and Control (C2) es un malware versátil que establece comunicación. Para su información, C2 básicamente envía instructores a la máquina en peligro de sus servidores.
El estudio identificó ejemplos de estos atacantes controlados, como nickbush24.com o techwisenetwork.com. Este control remoto proporciona información dañina sobre su sistema o virus dañinos.
Para mantener el acceso a largo plazo, el malware crea una «tarea programada» secretamente oculta en la máquina, con el nombre Capturesvice. Se vincula a un archivo oculto oculto, reiniciando la conexión nuevamente después de reiniciar.
Vale la pena señalar que este ataque especial ha sido efectivo, porque el malware puede mezclarse fácilmente con el modo de computadora normal, así como con algunos programas de seguridad conocidos.
Este tipo de ataque no es nuevo, y según Jason Barnhizer, «esta actividad en este espejo ha tenido campañas falsas anteriormente; de hecho, es una tendencia confiable de compartir la tendencia de obtener acceso inicial a software confiable».
Se recomienda encarecidamente a los investigadores cibernéticos de Blackpoint que descarguen el software con precaución. Para estar seguro, siempre debe ir directamente al sitio web oficial del vendedor (como un dominio real de Microsoft) o utilizar un marcador guardado en lugar de hacer clic en los resultados de búsqueda, los resultados de búsqueda o los enlaces.