Los anuncios maliciosos y el envenenamiento por SEO son buenas maneras de acceder a la computadora de alguien. La reciente campaña reciente muestra personas para descargar grupos falsos de Microsoft. Estos instaladores esconden la parte posterior de la ostra (escoba), un tipo de malware que ingresa a los atacantes durante mucho tiempo.
Esta publicación de blog resume CISO, CEO, analistas de SOC, grupos amenazantes de amenazas y otras personas que trabajan en ciberseguridad.
Cómo funciona Microsoft grupos falsos
Los atacantes cambiaron la clasificación del motor de búsqueda y usaron los enlaces para descargar «grupos de Microsoft» falsos para hacer clic en las personas. Lo que hicieron en estos enlaces no sabían que la gente iba a sitios web falsos y descargó archivos de instalación con certificados extraños.
El instalador ha puesto una mala DLL en la carpeta AppData de la víctima, creó una tarea programada llamada CapturSVice y usó RunDLL32.exe para estar en su computadora. Luego empató al atacante con dominios que controlaban, como Nickbush24.com y grupos-Install.icu.
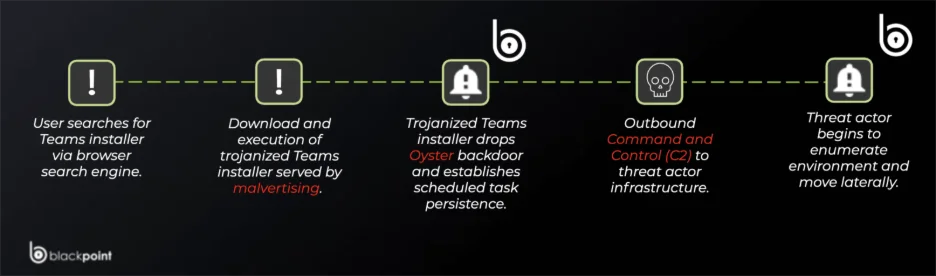
Campaña Oyster Backdoor Killchain (BlackPoint)
Campaña Oyster Backdoor Lecciones de seguridad principales
La campaña de los equipos de Microsoft que envía a Oyster Backdoor tiene lecciones importantes:
- Puedes usar la confianza de las personas contra ellos. Las búsquedas simples como «grupos de descargas» pueden causar problemas.
- La sostenibilidad a menudo es fácil, por lo que es importante mantener las tareas predichas y las ejecuciones runllll32.
- La marca impersonal es más común. Los atacantes usan nombres confiables para hacerse más creíbles.
- El envenenamiento por SEO no desaparecerá. Las empresas deben tener cuidado con los resultados de búsqueda con correos electrónicos de phishing.
- La amenaza de la mente acelera la defensa, dejando los ataques más rápido para enriquecer el COI y Monitoreo de la superficie de ataque.
Conclusión y cómo los socradianos pueden ayudar
Esta campaña es cómo las organizaciones continúan dando calificaciones de confianza y sofisticadas bocanvías como la ostra como los términos de búsqueda populares. Más allá del phishing más allá de los correos electrónicos, los instaladores falsos y los resultados de búsqueda envenenados se han convertido en un fuerte acceso inicial.
Para lidiar con estas amenazas, las organizaciones necesitan visibilidad más allá de las redes internas, superficies de ataques externas, creando ICA y intentos de suplantación. Los módulos de Sócradar integrados pueden admitir grupos de seguridad en todas las etapas:
- Inteligencia que amenaza cibernética: Enriquecer y control de los COI vinculados con el OHTTER para hacer que la detección y la respuesta sean más rápidas.
- Protección de riesgos digitales: Identifique dominios y anuncios maliciosos que representen a los grupos de Microsoft antes de explicar los usuarios.
- Análisis de caza de amenazas y malware: Detectar técnicas de sostenibilidad, como las tareas programadas para capturar y el abuso RUNDLL32 / regsvr32.
- Protección de la marca: Controle y solicite sitios de descarga falsos que exploten las marcas de confianza.
Al combinar estas habilidades, los grupos de seguridad pueden expresar de esta manera, identificando así, bloqueando y aliviando tales campañas.


