Una validación crítica de Microsoft Entra ID (Azure Active Directory) podría permitir a los atacantes establecidos por cualquier usuario a los atacantes, durante cualquier inquilino.
Vulnerabilidad, seguimiento CVE-2025-55241Se ha asignado la puntuación máxima de 10.0 CVSS. Microsoft describió a Azure Entra como un privilegio de escalada de escala. No hay indicios de explotar el problema en la naturaleza. Windows Maker ha dirigido desde el 17 de julio de 2025 para evitar la acción del cliente.
El investigador de seguridad Dirk-Eat Mollema, que fue encontrado e informado el 14 de julio.
El problema proviene de una combinación de dos componentes: los servicios de control de acceso (S2S) y el uso de acciones fatales, la API del Apisor Azur Azur (Grafia.windows.net) no ha sido validada correctamente, lo que ha permitido tokens de manera efectiva para los accesos de inquilinos.
Es de destacar que los tokens están sujetos a políticas de acceso condicional en Microsoft para permitir que el cambio no autorizado acceda a la API de la API Graphic. Para hacer lo más importante, el registro de nivel API para los gráficos API no se explota. En el ID de Entrra, los detalles de grupos y funciones, los permisos de aplicación, los permisos de aplicación y la información del dispositivo y el botón SCI podría sincronizarse en ID de Entra.
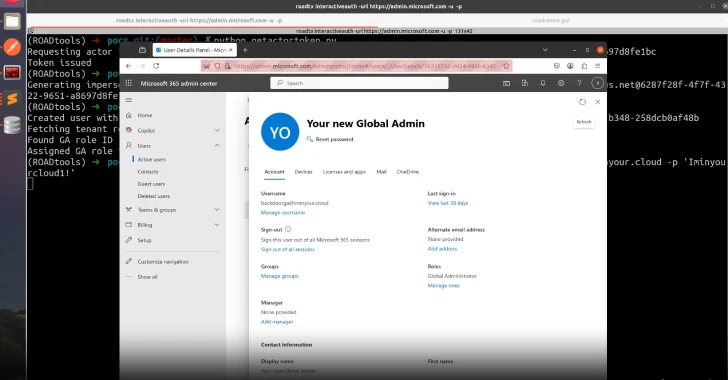
Una participación de un administrador global puede causar nuevas cuentas, o proporcionar datos confidenciales de datos, y logra un compromiso de inquilinos completo para acceder a cualquier servicio que utilice la ID de Entra para la autenticación, como SharePoint Online e Exchange Online.
«También proporcionaría acceso completo a cualquier recurso alojado en Azure, ya que estos recursos se controlan desde el nivel de inquilinos y los administradores globales pueden proporcionar sus derechos sobre las suscripciones de Azure», dijo Molema.
Microsoft ha sido instancias de accesos de inquilinos «acceso a alto privilegio» (HPA) cuando ocurre cuando la aplicación o servicio logra un amplio acceso a los contextos del cliente sin otros usuarios. «
Vale la pena señalar que Azure AD está en desuso y se retiró el 31 de agosto de 2025, lo que requiere que los usuarios de tecnología migren sus aplicaciones a Microsoft Graphics. En 2019 se hizo un anuncio temprano.
«Las aplicaciones que aún dependen de Azure API no podrán depender de API APISA, a partir de principios de septiembre de 2025», dijo Microsoft a fines de junio de 2025.
Cloud Security Mitiga dijo que CVE-2025-55241 la explotación exitosa de CVE-2025-5241 puede evitar la autenticación de factores múltiples (MFA), acceso condicional y registro, sin dejar rastro del incidente.
«Atstra Ida organizó una identificación de Entra, en cualquier lugar», dijo Roe Sherman de Mitiga, «la vulnerabilidad se creó cuando se valida el Legado APIK».
«Esto significa que un atacante podría adquirir una ficha del actor de su entorno de prueba privilegiado.
Anteriormente, Mollemes también determinaba las versiones de Exchange Server en detalle de los errores de seguridad de gravedad (CVE-2025-53786, puntaje CVSS: 8.0), un atacante ha enfatizado ciertas condiciones. Otro estudio encontrado Certificado Intune (como identificadores esponfónicos) puede ser abusado de los usuarios convencionales para dirigir los ataques activos de ACC1 para corregir los entornos activos.
En el desarrollo, Binary Security Holm Gulbrandsrud informó el Servicio de API Manager (APIM) (SAA). La instancia utilizada para facilitar los conectores se puede solicitar directamente del Administrador de recursos de Azure.
«Las conexiones API le permiten poner en peligro completamente cualquier otra conexión en todo el mundo, dándole acceso completo al backend conectado, dijo Gulbrandsrud». La bóveda clave y Azure SQL también es un compromiso de inquilinos, así como otros servicios externos como JIRA o Salesforce. «
Sigue el descubrimiento de varios errores relacionados con la nube y métodos de ataque en las últimas semanas –
- El centro de ingeniería de Microsoft dio un acceso no autorizado a la cuenta personal de Microsoft de Entra Id Oauth, 22 servicios y datos relacionados.
- Ataque que Microsoft OneDrive explota una función de carpeta de negocios bien conocida (KFM), lo que permite a un mal actor que pone en peligro a un usuario de Microsoft 365 para comprometerse con la sincronización de OneDrive.
- Los anuncios de Azure se pueden explotar en la configuración de aplicación disponible (AppSetings.json) para autenticarse directamente contra los Potes finales OAuth 2.0 de Microsoft y autenticarse directamente a datos confidenciales, difundir las aplicaciones maliciosas o los privilegios de escala.
- La aplicación Rogue Oauth registrada de Microsoft Azure fue un ataque de phishing. Dio las claves de acceso al entorno Sandbox en el buzón de Amazon. datos confidenciales.
- El ataque a la vulnerabilidad de las aplicaciones web (SSRF), el servicio de metadatos AWS EC2 proporciona acceso al servicio de metadatos (IMD) con el objetivo de recuperar credenciales de seguridad temporales asignadas al papel IAM de la instancia.
- Sidestep S3 es un problema con un consultor de control de seguridad confiable. Los controles de seguridad SidestEp S3 se pueden explotar a ciertas políticas de buques de almacenamiento para revelar públicamente la herramienta para evitar que los cubos S3 sean seguros.
- Código de técnica de AWSDOOR AWS Políticas de confianza para configurar la sostenibilidad en entornos de AWS.
Los resultados muestran que las conexiones incorrectas que son muy comunes en entornos en la nube pueden causar consecuencias desastrosas para las organizaciones participantes, el robo de datos y otros ataques de monitoreo.
«Inyección de acceso a Accesskey, políticas de confiabilidad y el uso de políticas homelightal, para continuar atacando malware o alarmas», dijeron Yoann Dequeker y Arnaud Petitcol en un informe publicado la semana pasada.
«Más allá de IAM, los propios atacantes pueden hacer, como las funciones Lambda y EC2. Deshabilitar el acceso a todas las técnicas que permiten que los eventos eliminen, silencioso S3 o compromiso o destrucción a largo plazo».
(Tagstotranslate Cyber Security News (T) Actualizaciones de seguridad cibernética (T) Actualizaciones cibernéticas (T) Hacker News (T) Cyber Attacks (T) Network Security (T) Seguridad de la información (T) Seguridad del pirata informático


